
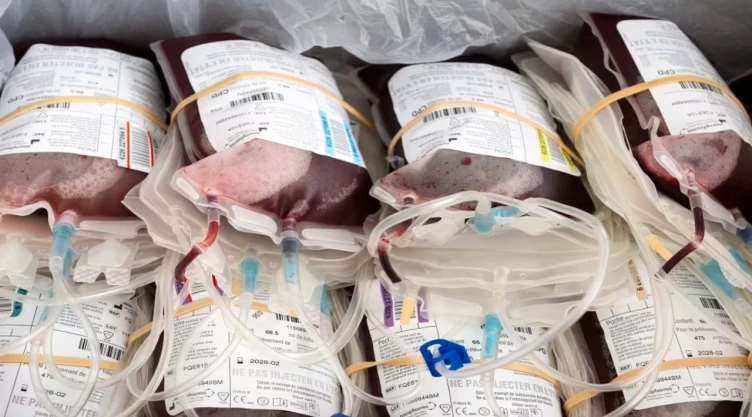
Un ciberataque en París estuvo a un paso de hacer realidad la peor pesadilla de cualquier hospital. Imagina que las reservas de sangre de todo un país, esas que salvan vidas todos los días en emergencias, de pronto empiezan a hervir de forma descontrolada. Eso fue exactamente lo que un grupo de hackers intentó hacer esta misma semana.
El plan para "cocinar" el plasma a 110 °C
El Servicio Francés de Sangre (EFS) vivió horas de tensión extrema el lunes 2 de noviembre por la noche cuando los sistemas de tres de sus principales centros de refrigeración fueron manipulados remotamente. La temperatura de las cámaras, que siempre debe mantenerse congelada en los -30 °C para conservar el plasma en óptimas condiciones, fue alterada desde el exterior.
Según informó el medio local Le Canard enchaîné, los atacantes no buscaban simplemente apagar los equipos, querían hacer un daño total. Subieron la temperatura de golpe hasta los 110 °C. Afortunadamente, los monitores internos del EFS reaccionaron a tiempo.
El personal intervino de inmediato, trasladó los productos a un lugar seguro y evitó que las bolsas de sangre se perdieran. Las autoridades ya confirmaron que las donaciones y transfusiones siguen operando con normalidad y ningún paciente se quedó sin atención en los hospitales.
🩸 Un prestataire de l'Établissement français du sang a été cyberattaqué, avec une "explosion" des températures programmées en chambre froide. Mais l'EFS assure qu'"aucun échantillon ou produit sanguin" n'a été altéré, notamment car ils ont été transférés ailleurs à temps.
— Nicolas Berrod (@nicolasberrod) November 4, 2026
El antecedente: caos y comida podrida
Aunque el sector salud logró frustrar el golpe, este ataque tiene un precedente que dejó los bolsillos vacíos a más de uno. Apenas hace unos días, una ola de hackeos similares sacudió a cientos de supermercados en Francia, Bélgica y los Países Bajos.
A los delincuentes les bastó con infiltrarse en los sistemas de las tiendas para apagar los frigoríficos a distancia. El saldo fue brutal: toneladas de comida echada a perder. Solo el grupo holandés Ahold Delhaize proyecta un golpe financiero de hasta 250 millones de euros en ventas tras verse forzados a desconectar de urgencia todos sus sistemas para frenar la amenaza.
El eslabón débil: un proveedor externo
¿Cómo logran entrar a sistemas tan delicados? La respuesta está en los intermediarios. Coolworld, la empresa proveedora de estos enormes equipos frigoríficos, confirmó que los atacantes aprovecharon la vulnerabilidad de un componente fabricado por un tercero. No tenían el control directo de esa pieza, pero esa pequeña fisura bastó para que los hackers se colaran.
Hoy 4 de noviembre, la Agencia Nacional de Ciberseguridad de Francia y el Ministerio de Salud siguen la pista a los responsables. Queda claro que los piratas cibernéticos ya cruzaron la línea de la pantalla; ahora buscan impactar el mundo físico y, esta vez, jugaron directamente con la salud de la gente.